I slutten av mai 2018 trådte EUs nye personvernforordning (GDPR) i kraft. Dette er nye regler for alle som samler inn personopplysninger innenfor EU, som for eksempel e-postadresser, IP-adresser og lignende. GDPR for bloggere er like viktig som for store selskaper – og i denne guiden viser vi deg hvordan du oppfyller kravene.
Betyr det at den nye forordningen også gjelder for bloggere? Ja, uten unntak.
«Må jeg virkelig sende en ny e-post til alle leserne mine for at de skal melde seg på nyhetsbrevet igjen? Og er det sant at jeg ikke får lov til å samle inn informasjonskapsler?!»
Internett er fullt av slike dommedagsscenarier, men GDPR er egentlig ikke så ille. Du må bare sette deg inn i det. Vi har laget en guide til hva du bør endre på bloggen din for å oppfylle den nye forordningen. I tillegg gir vi deg tips om hva du kan gjøre med eksisterende abonnenter i e-postlistene dine.
MERK. Vi er verken jurister eller eksperter på personvern. Alt du leser her er vår egen tolkning av GDPR, sett fra en bloggers perspektiv. Vi har basert oss på selve forordningen og på hvordan andre har løst det. Vi har sett på flere store og små bloggere og netthandlere og deres måte å håndtere GDPR på. Ikke ta denne artikkelen som fasit, men heller som en pekepinn for hvordan du kan løse GDPR i ditt konkrete tilfelle. Takk, da kjører vi!
GDPRs oppgave er å gi kunden (i bloggerens tilfelle, leseren) større kontroll over sine egne data. Jo mer transparent du er i behandlingen av data, og jo mer kontroll du gir leserne, desto større sjanse er det for at du oppfyller alle vilkårene.
Hvilke data samler vi som bloggere inn fra leserne
Med databehandling mener EU alle data du samler inn om brukerne og måtene du håndterer dem på. Personopplysninger er data som direkte eller indirekte kan identifisere en leser. Det er navn, adresser, telefonnumre, e-postadresser, men også IP-adresser og andre identifikatorer. Så dersom du gjør eller har noe av følgende på bloggen din, gjelder GDPR for deg:
- Du samler inn e-postadresser – f.eks. sender du nyhetsbrev
- Du har kommentarfelt på artiklene (spesielt WordPress)
- Du sporer brukernes bevegelser, f.eks. med Google Analytics
- Du har et kontaktskjema på bloggen
- Du bruker utvidelser som samler inn brukerdata
- Du arrangerer konkurranser og giveaways
#1 Bruk avkrysningsbokser (eller en annen form for samtykke) hver gang en leser gir deg data
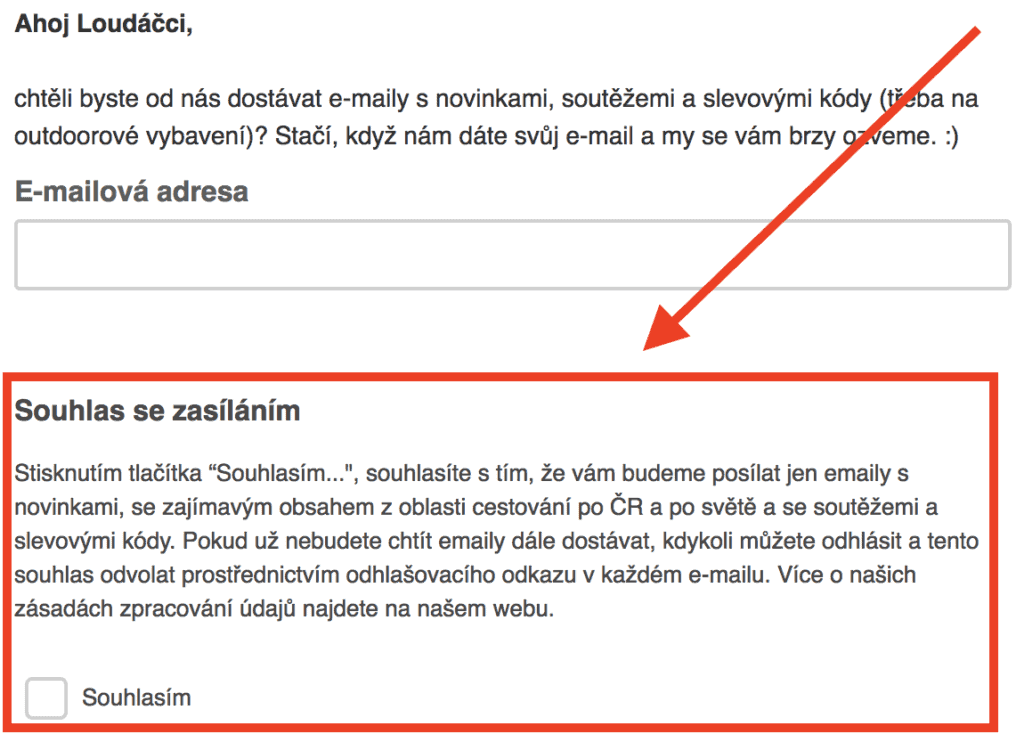
Hver gang du samler inn personopplysninger fra en leser, må du gjøre det med vedkommendes eksplisitte samtykke. Ved overlevering av data må det også være tydelig hva du skal bruke dem til. Hvis en leser gir deg e-postadressen sin for å motta nyheter, må vedkommende eksplisitt godkjenne at hen ønsker å motta nyheter fra deg.
Den enkleste løsningen er å legge til en avkrysningsboks der leseren gir deg et tydelig samtykke. Denne varianten er litt arbeidskrevende, men den dekker deg på alle fronter. Hos oss på Loudavým Krokem ser det slik ut:
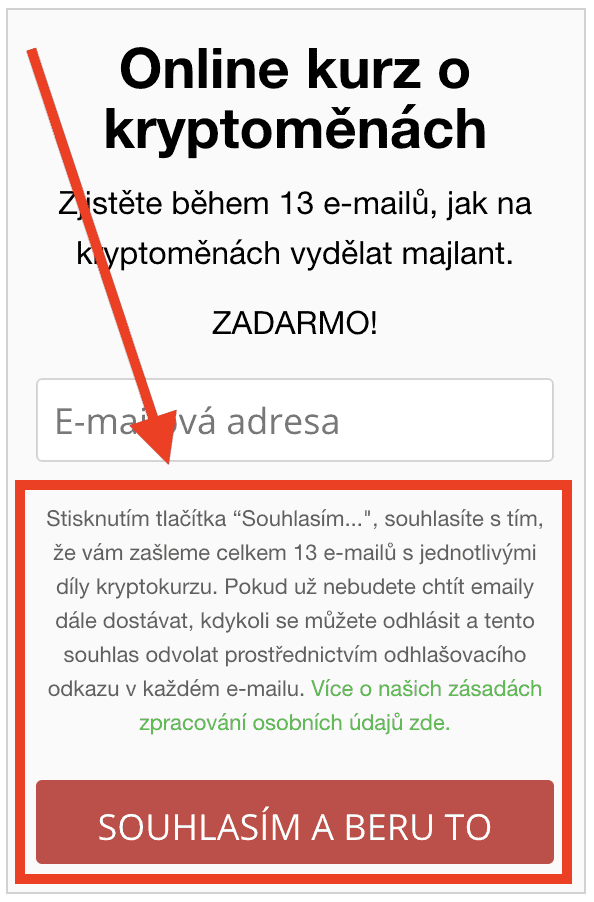
Et annet alternativ er å bygge samtykket direkte inn i knappen. For eksempel ved påmelding til et kryptokurs her på Power of Doing, bekrefter du samtykket ved å trykke på påmeldingsknappen.
EKSEMPELTEKST
For å gjøre det enda enklere for deg, har vi laget en eksempeltekst. Erstatt prikkene med en oversikt over hva du vil sende leserne på e-post, og lenk den siste setningen til din personvernerklæring. (Malen for personvernerklæringen kan du laste ned om et øyeblikk.)
EKSEMPELTEKST FOR SAMTYKKE: Ved å trykke på knappen «Jeg samtykker …» godtar du at vi sender deg ………… Dersom du ikke lenger ønsker å motta e-poster, kan du når som helst melde deg av og trekke tilbake dette samtykket via avmeldingslenken i hver e-post. Les mer om vår personvernerklæring her.
Bruker du vanlige WordPress-skjemaer for innsamling, holder det med utvidelsen WP GDPR Compliance. Samler du inn e-post via Mailchimp, ConvertKit eller andre tjenester, finner du løsninger direkte på deres plattformer.
Slagplanen er enkel: du må ha registrert hvordan og når hver leser ga deg samtykke til å motta e-poster.
#2 Vil du være skikkelig på den sikre siden, bruk double opt-in – altså bekreftelse av samtykke
Selv om GDPR ikke eksplisitt krever det, er det lurt å ha dobbel opt-in. Etter at folk melder seg på nyhetsbrevet eller et kurs, sender vi dem en e-post med en knapp de må klikke på for å bekrefte at de virkelig ønsker å motta meldinger fra oss. Bekrefter de ikke, legger vi dem ikke til i e-postlisten. Hva er fordelen med dette?
- Dobbelt samtykke til utsending av meldinger
- Vi er sikre på at leseren virkelig er interessert i innholdet vårt
- Hvis de tastet feil e-postadresse, unngår vi å lagre en verdiløs adresse i databasen
Slik ser en double opt-in-e-post ut:
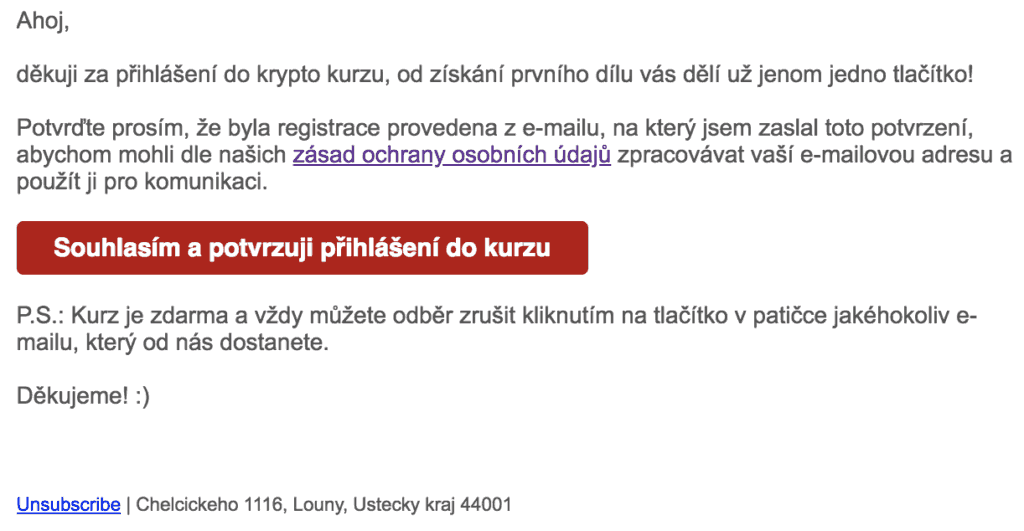
Først etter at den røde knappen er klikket, blir e-postadressen lagt til i databasen og e-postsekvensen starter. Personopplysninger til brukere som ikke gir samtykke, må du slette fra databasen uten unødig forsinkelse.
#3 Lag en personvernerklæring etter GDPR og publiser den på nettsiden
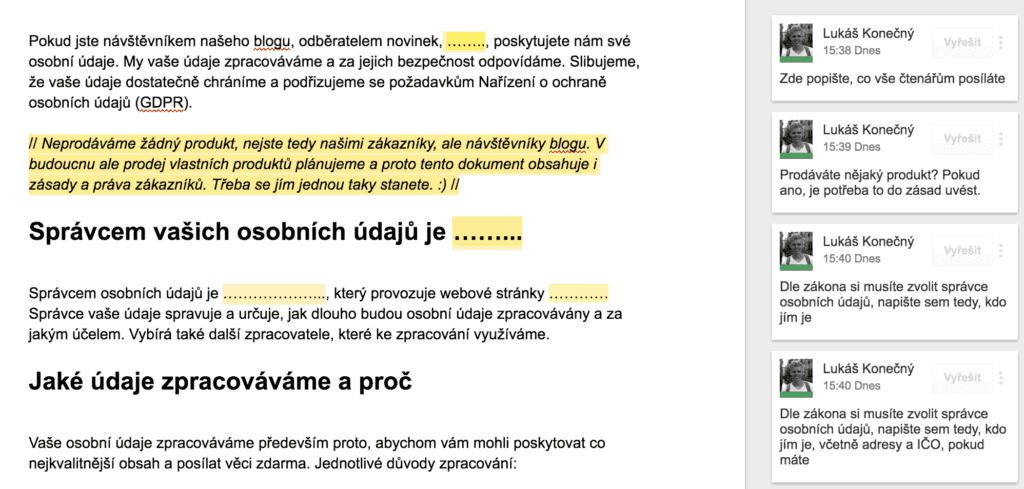
Å lage en personvernerklæring er det mange gruer seg mest til. Men det trenger du ikke, for vi har laget en mal som du bare trenger å fylle ut. Slik ser vår ut. Du må lage en personvernerklæring for hver blogg du driver, og plassere den i menyen – den kan gjerne ligge i en undermeny. Hva skal en personvernerklæring inneholde:
- Hvem du har utpekt som behandlingsansvarlig for personopplysninger
- Hvilke opplysninger du behandler og til hvilket formål
- Hvem du eventuelt deler opplysningene med
- Hvordan du beskytter opplysningene
- Lesernes rettigheter
I maldokumentet har vi markert hvor du skal fylle inn dine egne opplysninger, og i kommentarene står det hva du bør skrive. 🙂
#4 Informer eksisterende abonnenter om at du oppfyller GDPR-kravene, eller be om samtykke
Nå kommer vi til det virkelig viktige. Du har sannsynligvis titalls, hundrevis eller kanskje tusenvis av e-postadresser i databasen. Hva gjør du med dem? Må du sende alle et nytt registreringsskjema slik at de klikker og gir deg samtykke på nytt? Eller kan du la det være som det er? Det kommer an på hvor godt du har samlet inn e-poster til nå.
- Du har samlet inn e-poster for et bestemt formål og holder det du har lovet
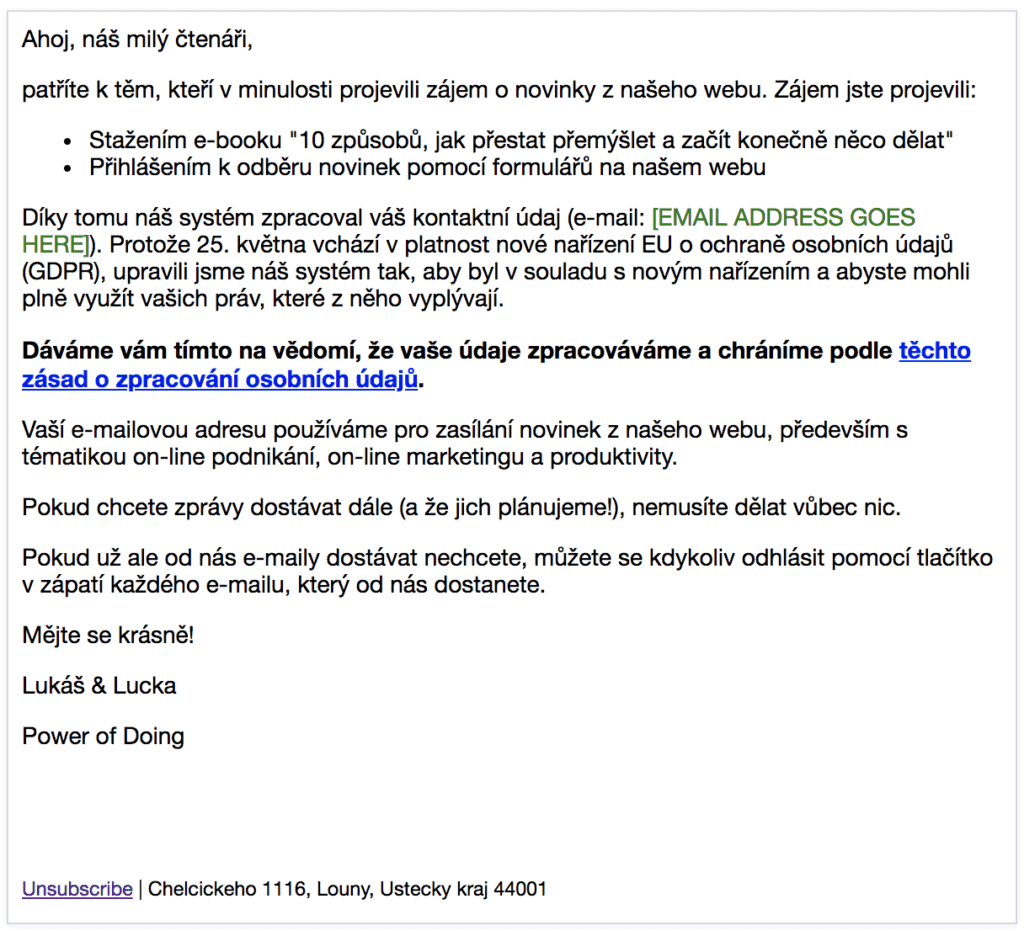
Har du til nå samlet inn e-poster slik GDPR krever, trenger du ikke be om samtykke på nytt. Innsamling i tråd med GDPR betyr at du kan dokumentere når, hvordan og til hvilket formål leseren ga deg samtykke og oppga e-postadressen sin. I et slikt tilfelle mener vi det holder å informere eksisterende abonnenter om:
- Hvordan du fikk opplysningene deres (hvor de registrerte seg)
- Hva du bruker opplysningene til (hva du sender dem)
- At du fra nå av behandler opplysninger i henhold til GDPR
- Hvordan de kan melde seg av
Vi løste det slik:
- Du har samlet inn e-poster via universelle skjemaer (eller på andre måter), sender innhold leseren ikke har meldt seg på, eller har ikke oppfylt andre vilkår ved innsamlingen
Har du litt dårlig samvittighet fordi du enten ikke fikk eksplisitt samtykke da du samlet inn e-postadressene, eller fordi du sender alle mulige e-poster til hele databasen, må du innhente eksplisitt samtykke fra hver enkelt leser – i alle fall om du ønsker å fortsette med det.
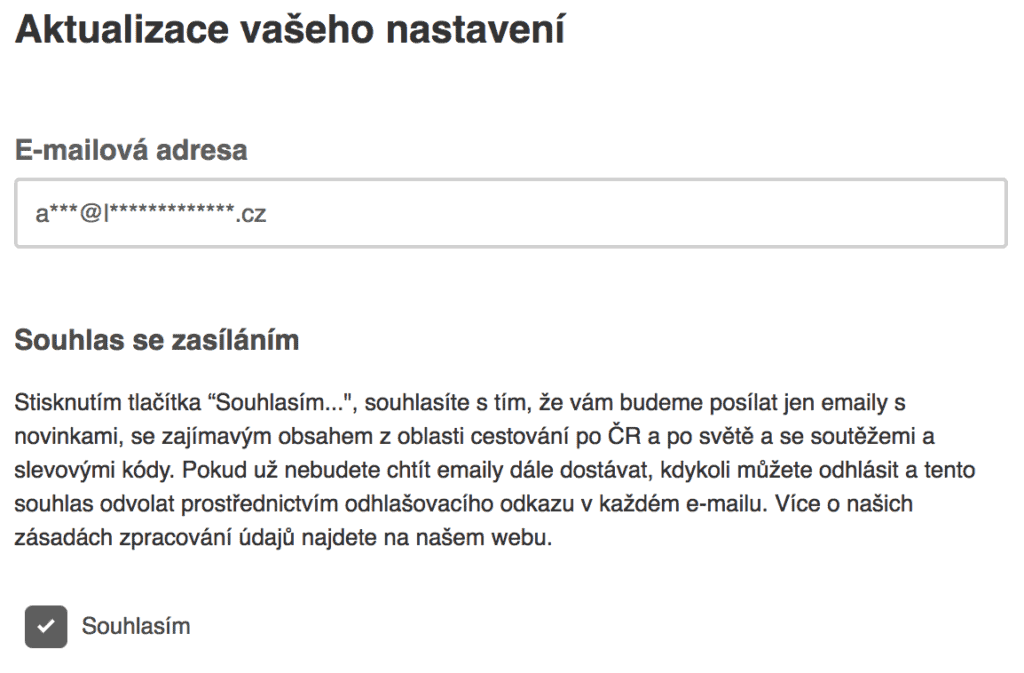
Det var også vårt tilfelle. Vi samlet inn e-poster på Loudavým Krokem hovedsakelig gjennom konkurranser og reiserelaterte giveaways, og vi ga aldri leserne tydelig beskjed om at de ved å delta i konkurransen også meldte seg på nyhetsbrevet. Vi ba dem derfor om samtykke til alt vi planla å sende dem:
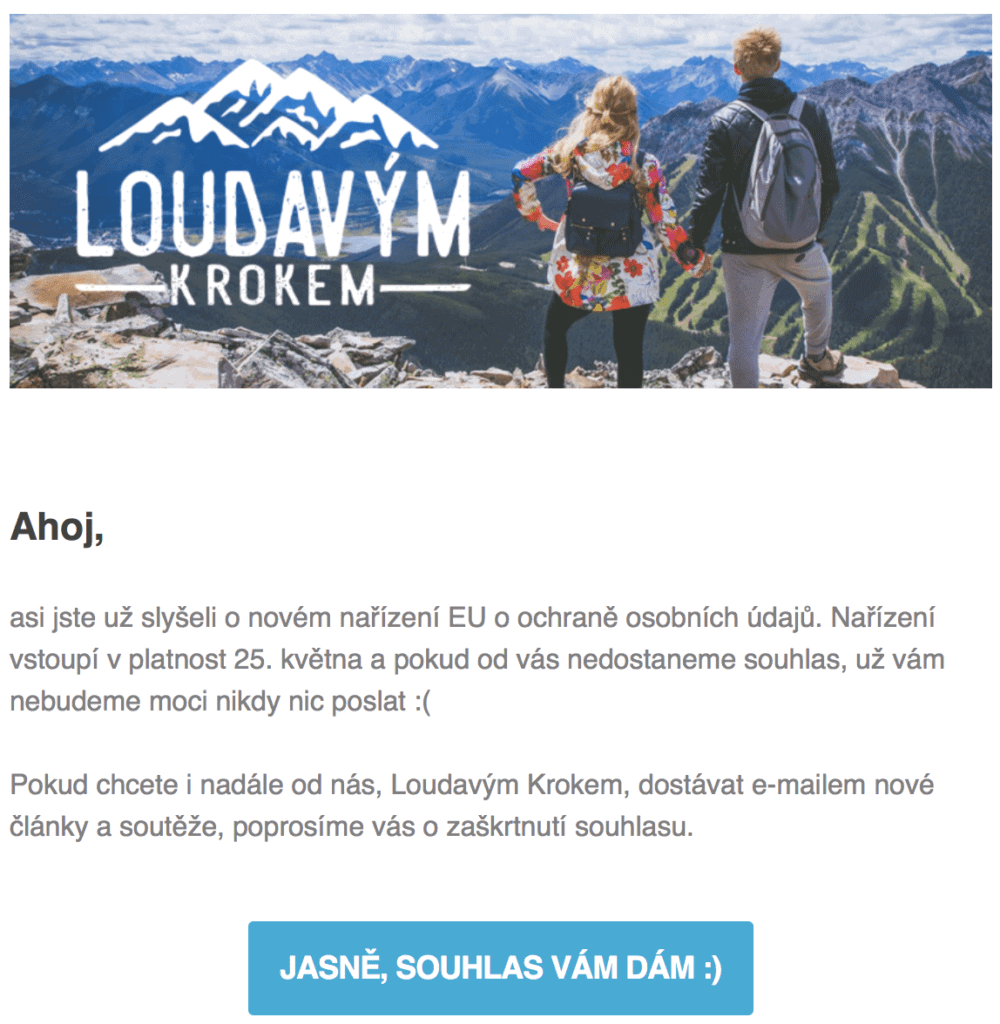
Etter å ha klikket videre, kommer de til en side der de må krysse av for at de eksplisitt samtykker til utsendingene.
#5 Tagger du leserne og samler inn e-poster fra flere skjemaer? Tenk gjennom strukturen
Det var ikke enkelt for oss å implementere GDPR i skjemastrukturen vår, ettersom vi bruker mange skjemaer. Vi har flere interessekategorier som leserne kan registrere seg i, og vi tagger (merker) gradvis alle abonnentene slik at vi kan sende dem relevant innhold.
Noen er interessert i kryptovaluta, andre i nettmarkedsføring eller nettbasert virksomhet. Hvis noen registrerer seg for et kryptokurs, kan vi ifølge GDPR ikke sende dem en artikkel om å promotere bloggen på Instagram. Det er derfor viktig å holde oversikt over hvem som har gitt samtykke til hva. Vi anbefaler å tegne et kart du enkelt kan orientere deg i. Slik ser vårt ut:
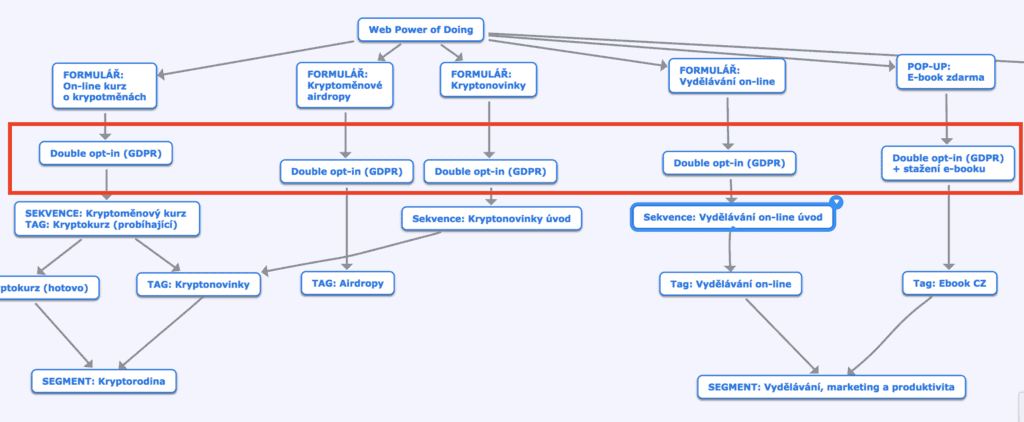
Som du ser, har vi lagt til GDPR double opt-in i alle inngangsskjemaene der leserne kan melde seg på e-postdatabasen vår.
#6 «Berettiget interesse» og hvordan bruke det
I GDPR finnes begrepet «berettiget interesse», som er et unntak du kan bruke som grunnlag for å sende e-poster.
Hvis noen for eksempel kjøper et reisekrus hos deg, kan du med rimelighet anta at vedkommende vil være interessert i nyheter fra butikken din, og dermed legge personen til i nyhetsbrevet. Det dreier seg om en berettiget interesse i forbindelse med direkte markedsføring.
Vær likevel forsiktig med berettiget interesse – definisjonen er vag, og etter vår mening er det best å bruke den så lite som mulig og heller innhente eksplisitt samtykke.
#7 Bruk av informasjonskapsler og verktøy som Google Analytics
Bruker du analyseverktøy for å spore brukernes bevegelser på bloggen din, som Google Analytics, omfattes du også av GDPR.
Når en leser åpner nettsiden din for første gang, laster Google Analytics ned informasjonskapsler (cookies) til nettleseren. Disse hjelper Google med å spore brukerens bevegelser. Informasjonskapsler samler inn personopplysninger i form av identifikatorer som potensielt kan brukes til indirekte identifisering.
Av denne grunn må du informere brukerne om at du samler inn informasjonskapsler. Og ikke bare det – de må også vite hvilke data du samler inn, hva du bruker dem til, og hvordan de kan bli kvitt informasjonskapslene.
Den enkleste måten er å bruke en utvidelse (hvis du bruker WordPress):
Informasjon om informasjonskapsler må du også inkludere i personvernerklæringen din.
#8 Leserne kan be om tilgang til alle opplysninger du behandler om dem
Brukere har ifølge GDPR «rett til innsyn» i opplysningene du har om dem.
Sørg derfor for at du har tilgang til slike opplysninger. Du må ikke bare kunne eksportere logger over når og hvordan brukeren registrerte seg og hvilke e-poster du har sendt, men også informasjon om bevegelsene deres på nettsiden, for eksempel fra Google Analytics.
Heldigvis har Google forberedt verktøy du kan bruke til dette, inkludert muligheten til å slette innsamlede data om enhver bruker.
Oppsummering
GDPR er ikke så skremmende som det ser ut. For oss hjalp det faktisk med å rydde opp i e-postdatabasene, forbedre sikkerheten og fjerne inaktive abonnenter. Hvilke steg bør du ta for å oppfylle GDPR-kravene?
- Utarbeide en personvernerklæring
- Ha eksplisitt samtykke til behandling av data for et bestemt formål fra hver kontakt
- Kunne dokumentere når og hvordan leseren ga samtykke
- Inkludere informasjon om eventuelle andre databehandlere i personvernerklæringen
Vår mal som hjelper deg med å lage GDPR-dokumentet
Informasjonen vi har brukt mange timer på å samle, ønsker vi ikke å beholde for oss selv. Vi har derfor laget et detaljert dokument med en mal for personvernerklæring (GDPR) som du bare trenger å fylle ut – og så er du i mål. Malen er full av merknader og forklaringer, så selv nybegynnere finner fram. 👇
MERK. Vi er verken jurister eller eksperter på personvern. Alt du leser her er vår egen tolkning av GDPR, sett fra en bloggers perspektiv. Vi har basert oss på selve forordningen og på hvordan andre har løst det. Vi har sett på flere store og små bloggere og netthandlere og deres måte å håndtere GDPR på. Ikke ta denne artikkelen som fasit, men heller som en pekepinn for hvordan du kan løse GDPR i ditt konkrete tilfelle.


