I slutningen af maj 2018 trådte EU’s nye forordning om beskyttelse af persondata (GDPR) i kraft. Det er nye regler for alle, der indsamler persondata inden for EU – fx e-mailadresser, IP-adresser m.m. GDPR for bloggere er mindst lige så relevant som for store virksomheder, og i denne guide gennemgår vi alt, du skal vide.
Betyder det, at de nye regler også gælder for bloggere? Ja, uden undtagelse.
„Skal jeg virkelig sende en ny e-mail til alle mine læsere, så de kan tilmelde sig mailing listen igen? Og jeg må heller ikke indsamle cookies?!”
Den slags dommedagsscenarier fylder internettet, men GDPR er slet ikke så slemt. Du skal bare sætte dig ind i det. Vi har samlet en guide til, hvad du skal ændre på din blog for at overholde de nye regler. Vi giver dig også råd om, hvad du gør med dine eksisterende abonnenter på e-maillister.
BEMÆRK. Vi er hverken jurister eller eksperter i persondata. Alt, hvad du læser her, er vores egen fortolkning af GDPR-forordningen set fra en bloggers perspektiv. Vi har taget udgangspunkt i selve forordningen og i, hvordan andre har grebet det an. Vi har gennemgået flere store og små bloggere og onlineforhandlere og deres måde at håndtere GDPR på. Tag ikke denne artikel for pålydende, men brug den som en rettesnor til, hvordan du kan håndtere GDPR i dit konkrete tilfælde. Tak – lad os komme i gang!
Formålet med GDPR er at give kunden (i bloggerens tilfælde læseren) større kontrol over sine data. Jo mere transparent du er i din databehandling, og jo mere kontrol du giver dine læsere, desto bedre overholder du alle kravene.
Hvilke data har vi som bloggere om vores læsere
Med databehandling mener EU alle de data, du indsamler om dine brugere, og den måde du håndterer dem på. Persondata er oplysninger, der direkte eller indirekte kan identificere en læser – det er navne, adresser, telefonnumre, e-mailadresser, men også IP-adresser og andre identifikatorer. Så hvis du gør eller har noget af det følgende på din blog, er du omfattet af GDPR:
- Du indsamler e-mailadresser – fx sender du nyhedsbreve
- Du har kommentarer slået til på dine artikler (især WordPress)
- Du tracker brugernes adfærd, fx med Google Analytics
- Du har en kontaktformular på din blog
- Du bruger plugins, der indsamler data om brugerne
- Du afholder konkurrencer og giveaways
#1 Brug checkbokse (eller en anden form for samtykke), når en læser giver dig data
Når du indsamler persondata fra en læser, skal det ske med vedkommendes eksplicitte samtykke. Det skal desuden stå klart, hvad du bruger dataene til. Hvis en læser giver dig sin e-mailadresse for at modtage nyheder, skal vedkommende eksplicit samtykke til at modtage dem.
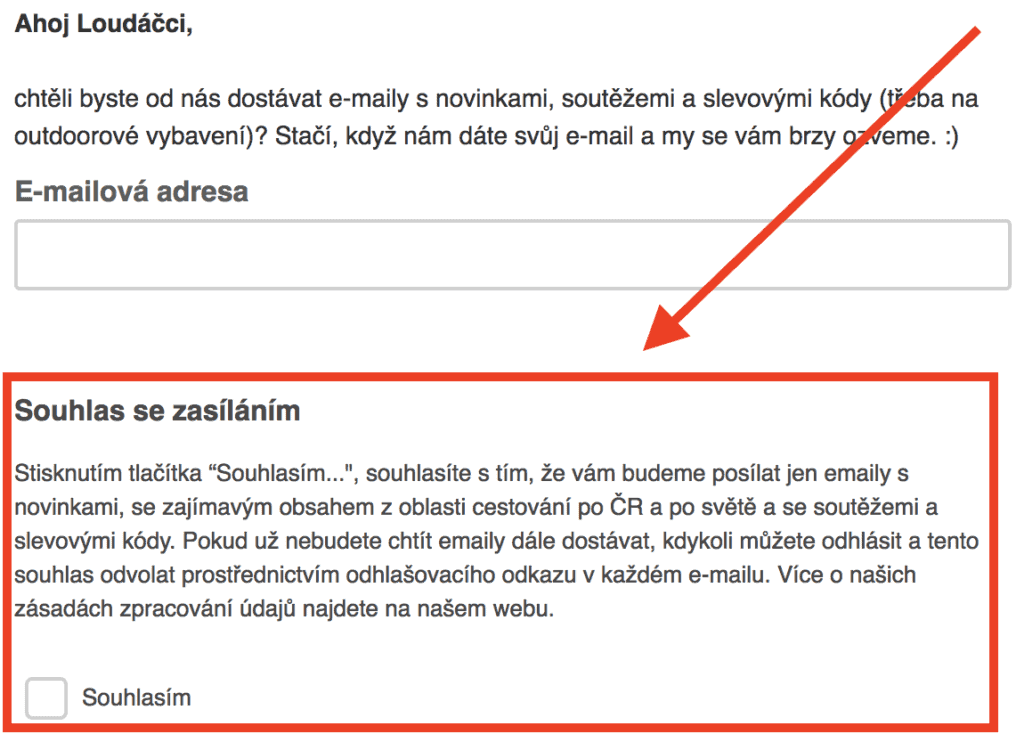
Den enkleste løsning er at tilføje en checkboks, hvor læseren giver sit klare samtykke. Det er lidt mere arbejde, men det dækker dig på alle fronter. Hos os på Loudavým Krokem ser det sådan ud:
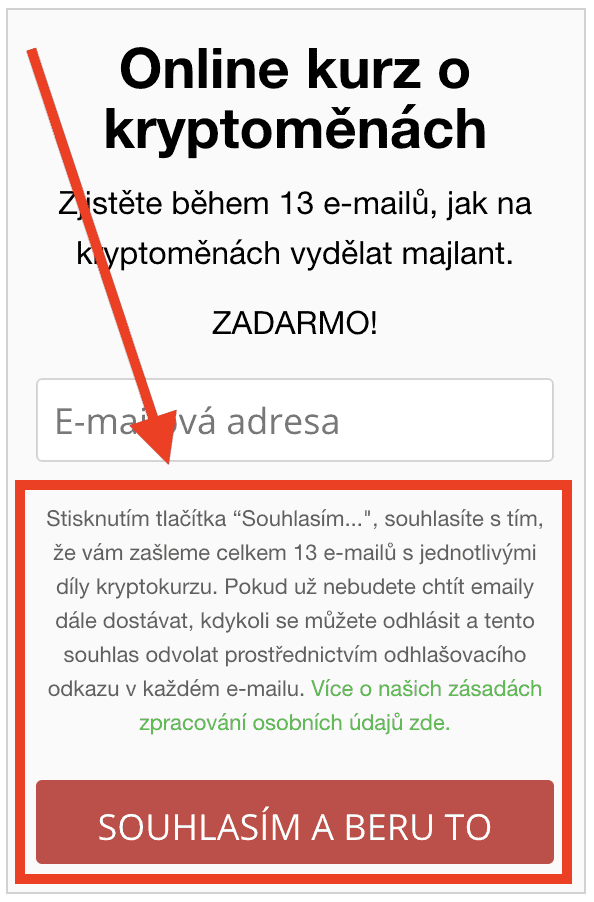
En anden mulighed er at integrere samtykket direkte i knappen. Fx bekræfter du dit samtykke ved tilmelding til et kryptokursus her på Power of Doing ved at klikke på tilmeldingsknappen.
EKSEMPELTEKST
For at gøre det endnu nemmere har vi lavet en eksempeltekst til dig. Erstat prikkerne med en beskrivelse af, hvad du sender til dine læsere, og link den sidste sætning til din privatlivspolitik. (Skabelonen til privatlivspolitikken kan du hente om et øjeblik)
EKSEMPELTEKST TIL SAMTYKKE: Ved at klikke på knappen „Jeg accepterer…” giver du samtykke til, at vi sender dig …………… Hvis du ikke længere ønsker at modtage e-mails, kan du til enhver tid afmelde dig og trække dit samtykke tilbage via afmeldingslinket i hver e-mail. Læs mere om vores privatlivspolitik her.
Hvis du bruger almindelige WordPress-formularer til indsamling, kan du bruge pluginet WP GDPR Compliance. Indsamler du e-mails via Mailchimp, ConvertKit eller andre tjenester, finder du løsninger direkte på deres platforme.
Planen er enkel: du skal have registreret, hvordan og hvornår hver enkelt læser har givet samtykke til at modtage e-mails fra dig.
#2 Vil du være helt på den sikre side, så brug double opt-in – altså bekræftelse af samtykket
Selvom GDPR ikke eksplicit kræver det, er det en god idé at bruge dobbelt opt-in. Når folk tilmelder sig et nyhedsbrev eller et kursus, sender vi dem en e-mail med endnu en knap, hvor de bekræfter, at de virkelig ønsker at høre fra os. Hvis de ikke bekræfter, bliver de ikke tilføjet til maillisten. Hvad er fordelene?
- Dobbelt samtykke til at modtage beskeder
- Vi er sikre på, at læseren reelt er interesseret i vores indhold
- Hvis de har lavet en fejl i e-mailadressen, undgår vi at tilføje en ubrugelig adresse til databasen
Sådan ser en double opt-in-e-mail ud:
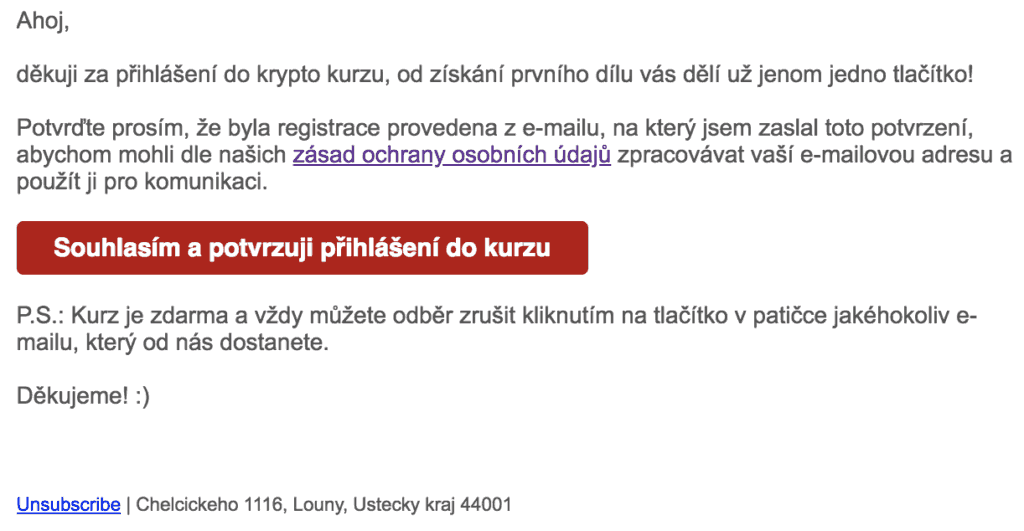
Først når den røde knap er klikket, bliver e-mailadressen tilføjet til databasen, og e-mailsekvensen starter. Persondata fra brugere, der ikke giver samtykke, skal du slette fra databasen uden unødig forsinkelse.
#3 Udarbejd en privatlivspolitik i henhold til GDPR, og læg den på dit website
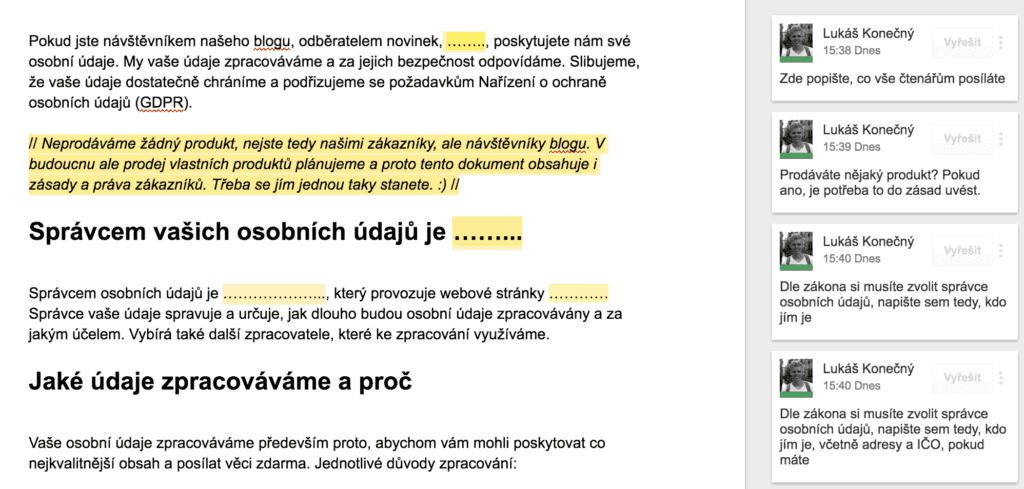
Det er udarbejdelsen af en privatlivspolitik, de fleste frygter mest. Men du behøver ikke bekymre dig – vi har lavet en skabelon, og du skal bare udfylde det nødvendige. Sådan ser vores ud. Du skal lave en privatlivspolitik for hver blog, du driver, og placere den i menuen – den kan evt. ligge i en dropdown. Hvad skal der stå i privatlivspolitikken:
- Hvem du har udpeget som dataansvarlig
- Hvilke data du behandler, og til hvilket formål
- Hvem du videregiver data til
- Hvordan du beskytter dataene
- Læsernes rettigheder
I skabelondokumentet har vi markeret, hvor du skal indsætte dine egne oplysninger, og i kommentarerne står der, hvad du skal skrive. 🙂
#4 Giv dine nuværende abonnenter besked om, at du overholder GDPR – eller bed om samtykke
Nu kommer vi til det afgørende. Du har sandsynligvis snesevis, hundredvis eller måske tusindvis af e-mailadresser i din database. Hvad gør du med dem? Skal du sende en ny tilmeldingsformular til alle, så de kan bekræfte deres samtykke? Eller kan du lade det være? Det afhænger af, hvor godt du hidtil har indsamlet e-mails.
- Du har indsamlet e-mails med et klart formål og holder dit løfte
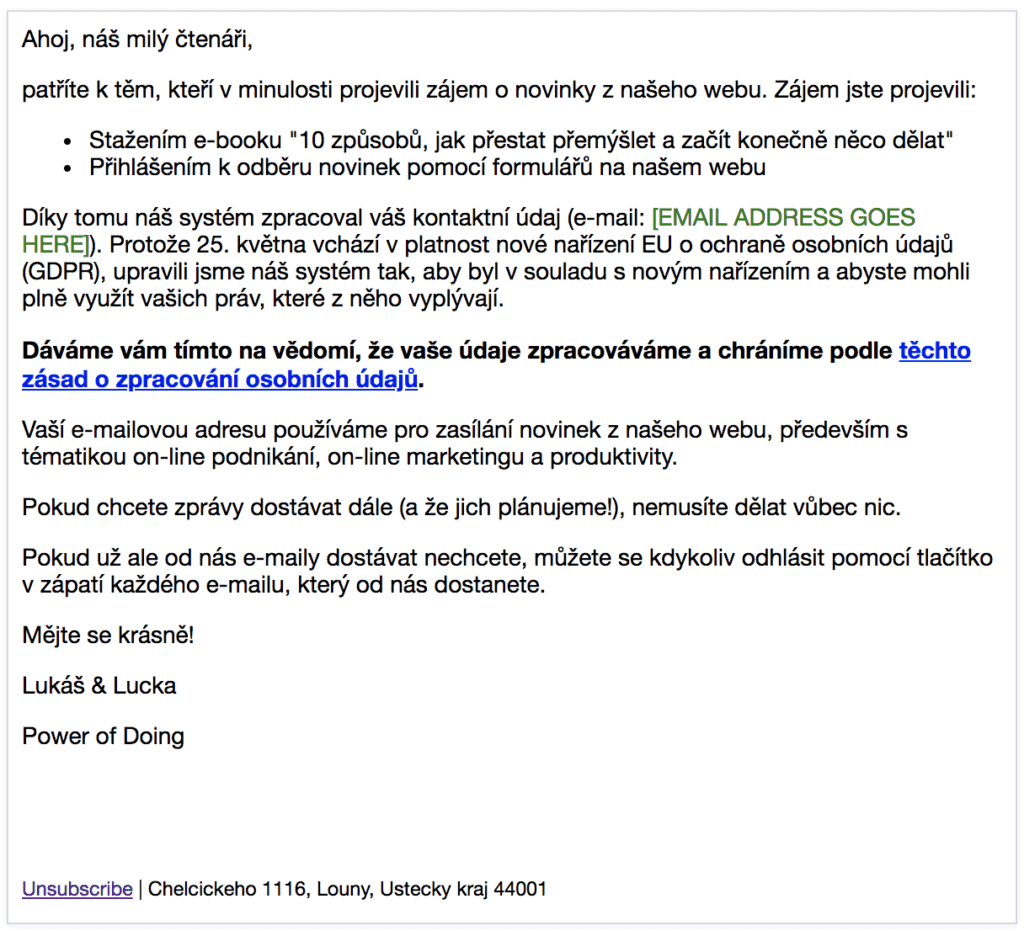
Hvis du indtil nu har indsamlet e-mails i overensstemmelse med GDPR, behøver du ikke bede om samtykke igen. Indsamling efter GDPR betyder, at du kan dokumentere, hvornår, hvordan og med hvilket formål læseren gav samtykke og afgav sin e-mailadresse. I så fald er det efter vores vurdering nok at informere dine eksisterende abonnenter om:
- Hvordan du har fået deres data (hvor de tilmeldte sig)
- Hvad du bruger deres data til (hvad du sender dem)
- At du fremover behandler data i overensstemmelse med GDPR
- Hvordan de kan afmelde sig
Sådan gjorde vi det:
- Du har indsamlet e-mails via generelle formularer (eller på anden vis), sender indhold, som læseren ikke har tilmeldt sig, eller har ikke opfyldt andre betingelser
Hvis du har lidt dårlig samvittighed, fordi du enten ikke har fået eksplicit samtykke til e-mailadresserne i din database, eller fordi du sender alle mulige e-mails til hele databasen, bliver du nødt til at indhente eksplicit samtykke fra hver enkelt læser – i hvert fald hvis du vil fortsætte med det.
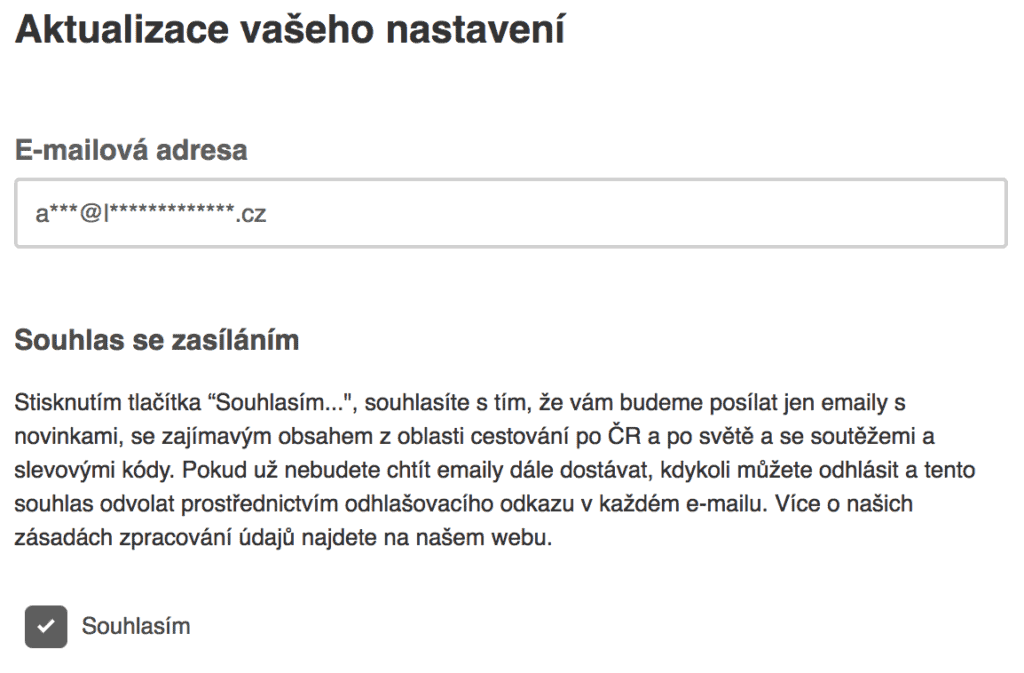
Det var også vores tilfælde. Vi har på Loudavým Krokem primært indsamlet e-mails via konkurrencer og rejse-giveaways og har aldrig eksplicit fortalt læserne, at de ved at deltage i en konkurrence også tilmeldte sig nyhedsbrevet. Vi bad dem derfor om samtykke til alt det, vi planlægger at sende:
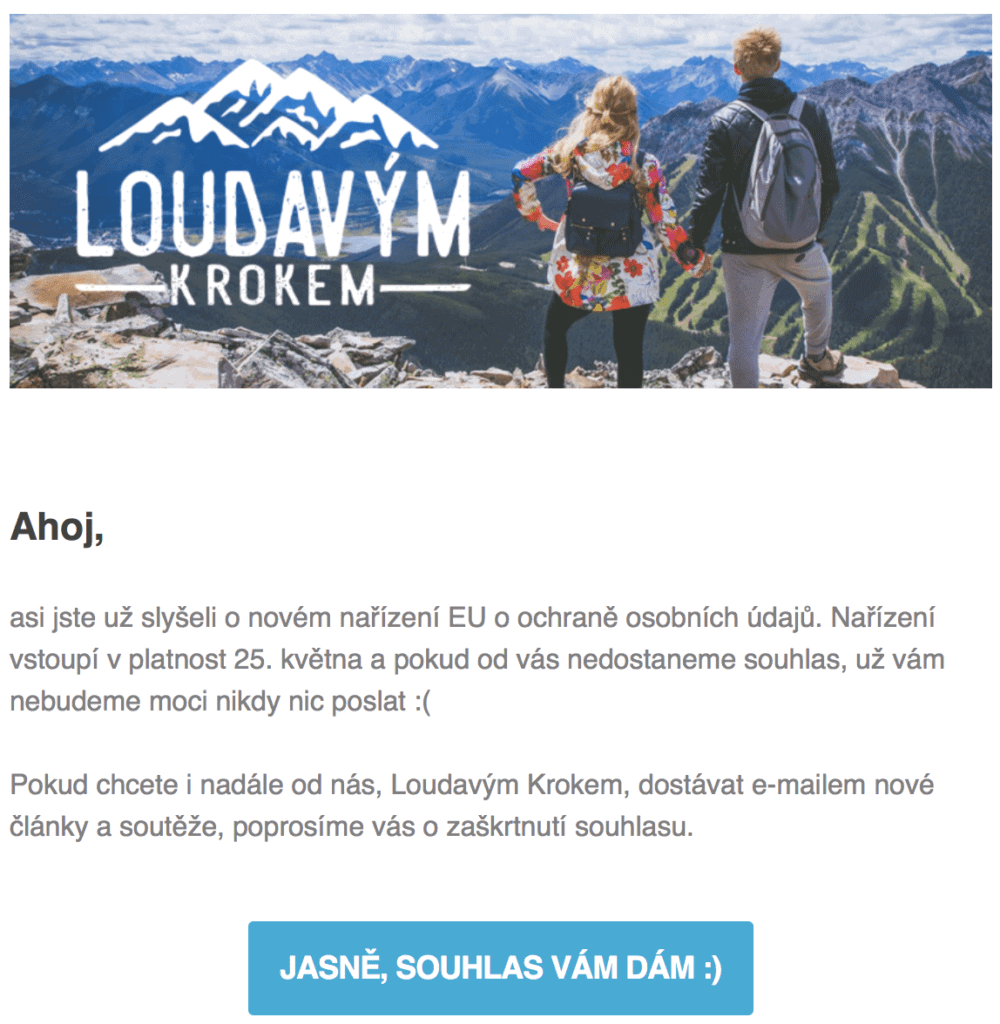
Når de klikker videre, lander de på en side, hvor de skal sætte flueben for, at de eksplicit giver samtykke til at modtage e-mails.
#5 Hvis du tagger dine læsere og indsamler e-mails fra flere formularer, så tænk strukturen igennem
Det var ikke let for os at integrere GDPR i vores formularstruktur, fordi vi bruger mange formularer. Vi har flere interessekategorier, som læserne kan tilmelde sig, og vi tagger løbende alle abonnenter (markerer dem med tags, som vi bruger til at sende dem relevant indhold).
Nogen er interesseret i kryptovaluta, andre i onlinemarkedsføring eller onlineforretning. Hvis nogen tilmelder sig et kryptokursus, kan vi ifølge GDPR ikke sende dem fx en artikel om blogpromovering på Instagram. Det er derfor vigtigt at holde styr på, hvem der har givet samtykke til hvad. Vi anbefaler at tegne et overblik, så du nemt kan orientere dig. Vores ser sådan ud:
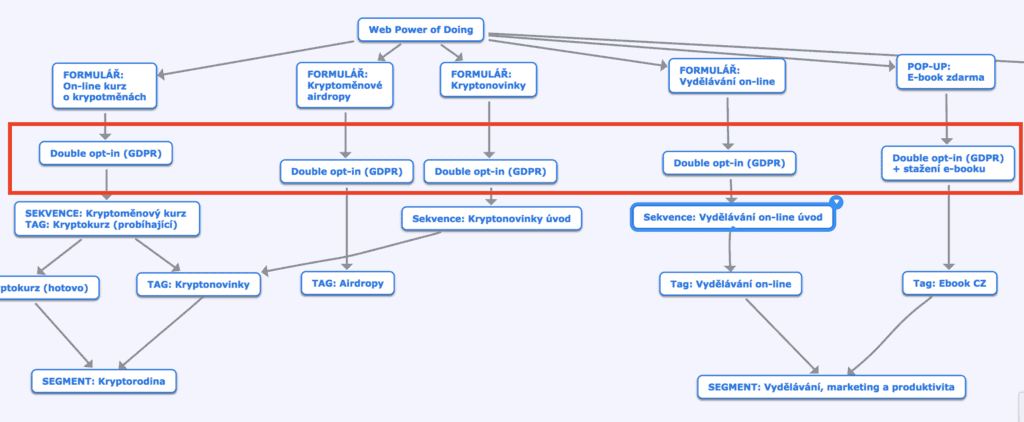
Som du kan se, har vi tilføjet GDPR double opt-ins til alle de indgangsformularer, hvor en læser kan tilmelde sig vores e-maildatabase.
#6 „Berettiget interesse” – og hvordan du bruger den
Inden for GDPR arbejder man med begrebet „berettiget interesse”, som er en undtagelse, du kan anvende til at sende e-mails.
Hvis nogen fx køber et rejsekrus hos dig, kan du med rimelighed antage, at vedkommende er interesseret i nyheder fra din shop – og dermed tilføje personen til dit nyhedsbrev. Det er tale om berettiget interesse i forbindelse med direkte markedsføring.
Vær dog forsigtig med berettiget interesse – definitionen er vag, og det er efter vores mening bedre at bruge den så lidt som muligt og i stedet eksplicit bede om samtykke.
#7 Brug af cookies og værktøjer som Google Analytics
Hvis du bruger analyseværktøjer til at tracke besøgendes adfærd på din blog, som fx Google Analytics, er du også omfattet af GDPR.
Når en læser besøger dit website for første gang, downloader Google Analytics cookies til vedkommendes browser, som hjælper Google med at tracke brugerens adfærd. Cookies indsamler persondata i form af identifikatorer, der potentielt kan bruges til indirekte identifikation.
Derfor skal du informere folk om, at du indsamler cookies. Og ikke kun det – de skal også vide, hvilke data du indsamler, hvad du bruger dem til, og hvordan de kan fravælge cookies.
Den nemmeste løsning er at bruge et plugin (hvis du bruger WordPress):
Oplysninger om cookies skal du også angive i din privatlivspolitik.
#8 Læsere kan anmode om alle de oplysninger, du behandler om dem
Brugere har ifølge GDPR „ret til indsigt” i de oplysninger, du har om dem.
Sørg derfor for, at du har adgang til disse oplysninger. Du skal ikke kun kunne eksportere logfiler over, hvornår og hvordan en bruger tilmeldte sig, og hvilke e-mails du har sendt vedkommende, men også oplysninger om deres adfærd på dit website – fx netop fra Google Analytics.
Heldigvis har Google forberedt værktøjer, du kan bruge til det, herunder muligheden for at slette indsamlede data om en hvilken som helst bruger.
Opsummering
GDPR er ikke så skræmmende, som det ser ud. For os har det faktisk hjulpet med at organisere vores e-maildatabaser, forbedre sikkerheden og rydde op i inaktive abonnenter. Hvilke trin bør du tage for at overholde GDPR-kravene?
- Udarbejd en privatlivspolitik
- Hav eksplicit samtykke fra hver kontakt til behandling af data til et specifikt formål
- Du skal kunne dokumentere, hvornår og hvordan læseren gav samtykke
- Angiv i din privatlivspolitik, hvem der ellers behandler persondata
Vores skabelon, der hjælper dig med at lave dit GDPR-dokument
Vi vil gerne dele de oplysninger, vi har brugt mange timer på at samle. Derfor har vi lavet et detaljeret dokument med en skabelon til privatlivspolitik (GDPR), som du bare skal udfylde – og så er du klar. Dokumentet er fuldt af noter og forklaringer, så selv en begynder kan finde rundt. 👇
BEMÆRK. Vi er hverken jurister eller eksperter i persondata. Alt, hvad du læser her, er vores egen fortolkning af GDPR-forordningen set fra en bloggers perspektiv. Vi har taget udgangspunkt i selve forordningen og i, hvordan andre har grebet det an. Vi har gennemgået flere store og små bloggere og onlineforhandlere og deres måde at håndtere GDPR på. Tag ikke denne artikel for pålydende, men brug den som en rettesnor til, hvordan du kan håndtere GDPR i dit konkrete tilfælde.


